 一门科技
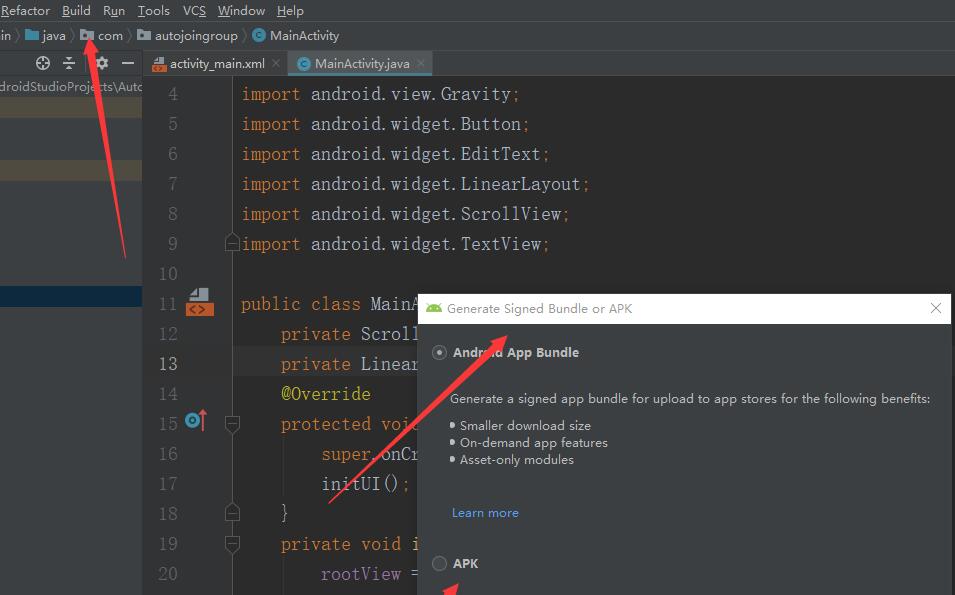
APK是Android应用程序文件的扩展名,包含了应用程序的所有组件和资源。在将应用程序发布到应用商店之前,需要对APK进行签名,以确保应用程序的完整性和安全性。
APK签名的原理是使用开发者的私钥对应用程序进行数字签名,并通过验证签名来验证应用程序的身份和完整性。下面将详细介绍APK制作签名的步骤和流程。
1. 生成密钥库
在制作APK签名之前,首先需要生成密钥库。密钥库包含了开发者的私钥和公钥,私钥用于对应用程序进行签名,而公钥则用于验证应用程序的签名。可以使用Java的keytool工具来生成生成短链接apk密钥库,命令如下:
keytool -genkey -alias mykey -keyalg RSA -keystore my.keystore
这条命令将生成一个名为my.keystore的密钥库,并生成一个别名为mykey的密钥对。
2. 为应用程序签名
在生成密钥库之后,可以使用keytool工具为应用程序签名。首先需要使用如下命令导出应用程序的未签名APK文件:
keytool -exportcert -alias mykey -keystore my.keystore -file unsigned.apk
这条命令将从密钥库中导出应用程序的未签名APK文件。
接下来,可以使用jarsigner工具对应用程序进行签名,命令如下:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore unsigned.apk mykey
这条命令将使用my.keystore中的mykey别名签名unsigned.apk文件,生成一个名为signed.apk的已签名APK使用云打包后的apk文件。
3. 验证APK签名
签名完成后,可以使用jarsigner工具来验证APK的签名,命令如下:
jarsigner -verify -verbose -certs signed.apk
这条命令将输出APK文件的证书链信息,包含了签名者和签名时间等信息。
此外,也可以使用Android SD
K自带的工具apksigner进行APK签名和验证。首先需要在Android SDK的目录中找到apksigner工具,然后使用如下命令进行签名:
apksigner sign –ks my.keystore –ks-key-alias mykey –out signed.apk unsigned.apk
这条命令将导入my.keystore中的mykey别名,并将签名后的APK输出为signed.apk。
验证签名的命令如下:
apksigner verify –verbose signed.apk
这条命令将输出APK文件的验证结果,包含了签名者、签名时间和验证结果等信息。
通过上述步骤,就可以完成APK的签名和验证过程。签名后的APK文件可以发布到应用商店,用户可以通过验证签名来确认应用程序的来源和完整性。同时,应用商店也会对APK签名进行验证,以确保应用程序的安全性。